Nadal używasz Windows 10? 552 luki w Twojej firmie
Odkryliśmy 552 niezałatane luki na komputerach klientów z Windows 10. Microsoft zakończył wsparcie 14.10.2025 — dowiedz się, jakie jest ryzyko i jak się bronić.
- Autor
- Mariusz Szydłowski
- Data
- Czytanie
- 8 min
- Temat
- Bezpieczeństwo, Antywirus
14 października 2025 — dzień, w którym Windows 10 stał się systemem bez ochrony
Microsoft wyłączył wsparcie dla Windows 10 dokładnie 14 października 2025 roku. Od tego dnia system nie otrzymuje żadnych łatek bezpieczeństwa, poprawek błędów ani aktualizacji. Każda nowa luka odkryta po tej dacie pozostaje otwarta na zawsze — bez możliwości naprawy. Jeśli Twój komputer lub komputer Twojego pracownika nadal działa na Windows 10, nie jesteś już chroniony.
To nie jest teoria. To nie jest straszenie. To fakt potwierdzony przez oficjalny komunikat Microsoft. A skala zagrożenia, którą widzimy w systemach naszych klientów, jest większa, niż większość z nich przypuszcza.
Kluczowe fakty na start
- Windows 10 stracił wsparcie bezpieczeństwa 14 października 2025 r. — nowe luki nie będą łatane nigdy (Microsoft, 2025)
- W systemach klientów korzystających z ESET Patch Management wykryliśmy 552 niezałatane luki bezpieczeństwa na samym Windows 10
- 88% naruszeń bezpieczeństwa w małych firmach wiąże się z ransomware — a główną drogą ataku jest przestarzałe oprogramowanie (Verizon DBIR, 2025)
- W Polsce nawet ~40% komputerów wciąż pracuje na Windows 10 (StatCounter, styczeń 2026)
552 luki bezpieczeństwa — co naprawdę widzieliśmy w systemach klientów
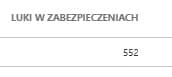
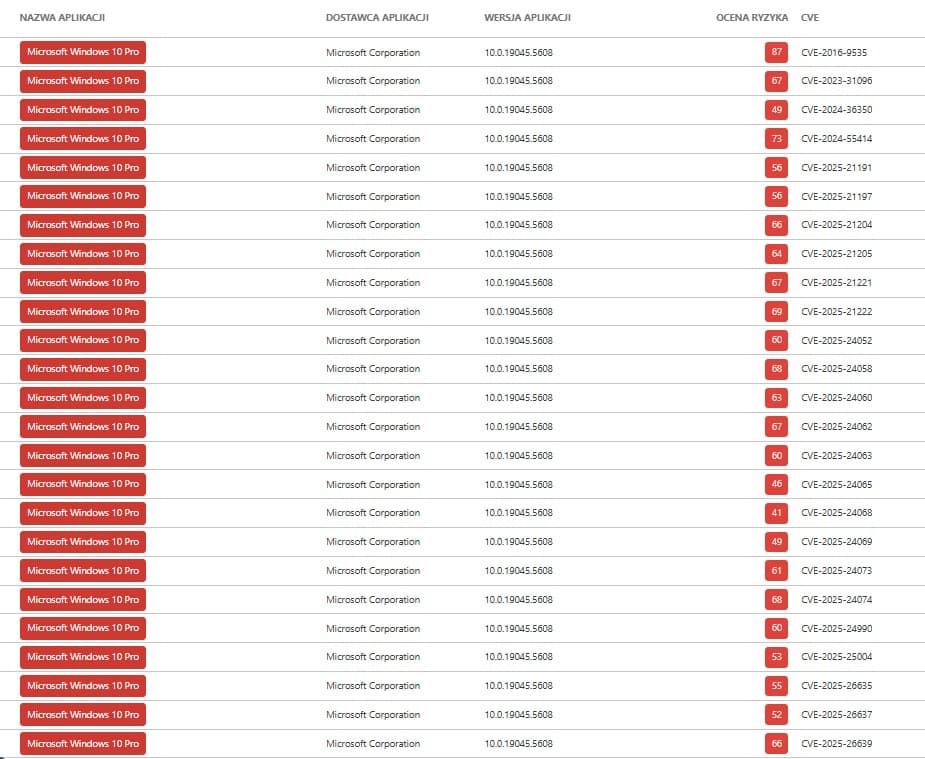
Przeprowadziliśmy audyt za pomocą ESET Patch Management na komputerach naszych klientów działających pod kontrolą Windows 10. Wynik? 552 niezałatane luki bezpieczeństwa — wykryte na pojedynczych maszynach, w działającym środowisku biznesowym. To nie jest liczba z raportu laboratoryjnego. To realna ekspozycja, którą można zmierzyć, zobaczyć i — co najważniejsze — wykorzystać.
Każda z tych luk to potencjalna furtka. Niektóre pozwalają atakującemu przejąć system zdalnie bez interakcji użytkownika. Inne umożliwiają eskalację uprawnień — od zwykłego użytkownika do pełnego administratora w ciągu sekund. Jeszcze inne pozwalają na wyciek danych, który ofiary zauważają dopiero po tygodniach.
Dla porównania: w samym ostatnim Patch Tuesday z października 2025 roku Microsoft załatał jednorazowo 167 podatności CVE w swoich produktach, w tym 7 krytycznych (Tenable, 2025). To był ostatni raz, gdy Windows 10 dostał taką ochronę. Od tej chwili — cisza. Każda nowo odkryta podatność zostaje w systemie na stałe.
Według danych zebranych przez ITFast przy użyciu ESET Patch Management, maszyny klientów korzystające z Windows 10 wykazywały średnio 552 niezałatane luki bezpieczeństwa po dacie zakończenia wsparcia. Brak możliwości aktualizacji systemu po 14 października 2025 roku powoduje, że każda nowo odkryta podatność pozostaje w systemie permanentnie — bez szansy na naprawę przez producenta.
Jak przebiega atak na niezabezpieczony Windows 10? Krok po kroku
Atakujący nie czekają. W ciągu 48 godzin od publicznego ujawnienia nowej luki CVE, exploity pojawiają się na forach w dark webie i są testowane automatycznie przez boty skanujące internet. Twój komputer nie musi robić nic szczególnie głupiego — wystarczy, że jest włączony i podłączony do sieci.
Oto typowy scenariusz ataku na firmę wciąż korzystającą z Windows 10 w 2026 roku:
- Skanowanie: Automatyczny bot skanuje adresy IP w Polsce w poszukiwaniu urządzeń z otwartymi portami RDP (zdalny pulpit) lub SMB. Windows 10 bez łatek jest widoczny jak na dłoni.
- Identyfikacja wersji: Bot identyfikuje wersję systemu i sprawdza, które z dziesiątek znanych exploitów pasują do tej konkretnej konfiguracji.
- Eksploitacja: Wybrany exploit jest uruchamiany. Przykład z 2025 roku — CVE-2025-29824: zero-day w sterowniku CLFS, który umożliwiał eskalację uprawnień. Aktywnie wykorzystywany przez grupę Storm-2460 do wdrażania ransomware (The Hacker News, 2025).
- Przejęcie kontroli: Atakujący instaluje backdoor, wyłącza logi zdarzeń, zaczyna eksplorować sieć lokalną. Szuka serwera plików, kopii zapasowych, danych klientów.
- Koniec gry: Ransomware szyfruje dane firmowe. Na ekranie pojawia się żądanie okupu. Alternatywnie — dane zostały już dawno wysłane na serwer C&C i są sprzedawane w dark webie.
Czy to brzmi jak film? Niestety nie. Opisujemy szczegółowo, jak wygląda atak ransomware na małą firmę — i jak często jest to dokładnie ten scenariusz.
RODO, ubezpieczenia i odpowiedzialność — co ryzykujesz finansowo?
Wiele firm nie zdaje sobie sprawy, że używanie niezabezpieczonego oprogramowania to nie tylko ryzyko techniczne — to ryzyko prawne i finansowe. Urząd Ochrony Danych Osobowych (UODO) w swoich wytycznych wyraźnie wskazuje, że administrator danych jest zobowiązany do stosowania aktualnych środków technicznych w celu ochrony danych osobowych. System bez wsparcia bezpieczeństwa trudno uznać za "aktualny środek techniczny".
Co to oznacza w praktyce?
- Kara RODO: W przypadku naruszenia danych — nawet jeśli jesteś małą firmą — UODO może nałożyć karę do 20 milionów euro lub 4% rocznego obrotu. Używanie systemu EOL (end-of-life) bez udokumentowanych środków kompensacyjnych to gotowy argument dla urzędu.
- Ubezpieczenie cyber: Towarzystwa ubezpieczeniowe coraz częściej wpisują do OWU klauzule wykluczające wypłatę odszkodowania, jeśli do ataku doszło przez niezałatane oprogramowanie z upływem wsparcia producenta. Sprawdź swoją polisę.
- Odpowiedzialność wobec klientów: Jeśli przetwarzasz dane klientów (faktury, umowy, dane kontaktowe), wyciek danych może skutkować roszczeniami cywilnymi. Koszt obsługi prawnej i potencjalnych odszkodowań wielokrotnie przewyższa koszt aktualizacji systemu.
Właściwa opieka nad bezpieczeństwem IT firmy w Częstochowie to nie tylko technikalia — to ochrona przed realnymi konsekwencjami prawnymi i finansowymi.
Rozporządzenie RODO (art. 32) nakłada na administratorów danych obowiązek stosowania "odpowiednich środków technicznych" uwzględniających "stan wiedzy technicznej". Eksploatacja systemu operacyjnego po upływie wsparcia producenta, bez wdrożenia dodatkowych środków kompensacyjnych, może zostać uznana przez UODO za naruszenie tego obowiązku i podstawę do wszczęcia postępowania administracyjnego.
Ile firm w Polsce wciąż żyje na Windows 10? Skala jest ogromna
Możesz myśleć, że to problem marginalny. Że "wszyscy już dawno przeszli". Dane mówią co innego. W Polsce jeszcze na początku 2026 roku około 40% komputerów pracowało na Windows 10 (StatCounter, styczeń 2026). Na świecie to wciąż ponad miliard urządzeń — z czego szacunkowo 500 milionów nie może przejść na Windows 11 ze względu na brak wymagań sprzętowych (TPM 2.0, procesor z odpowiedniej listy).
To oznacza jedno: hakerzy wiedzą, że celem jest ogromna populacja słabo zabezpieczonych maszyn. I aktywnie ją wykorzystują.
Warto zaznaczyć coś, o czym rzadko się mówi: firmy działające na przestarzałym systemie są celowo wyszukiwane przez cyberprzestępców. Grupy hakerskie (takie jak Storm-2460, aktywna w 2025 roku) nie atakują losowo — skanują internet w poszukiwaniu konkretnych wersji oprogramowania z konkretnymi lukami. Używanie Windows 10 po EOL to dosłownie wywieszenie szyldu: "podatny cel, atakuj mnie".
Dla małych i średnich firm informatyk z Częstochowy to często pierwsza linia obrony. Wsparcie informatyczne dla firm obejmuje m.in. audyty gotowości do aktualizacji i planowanie migracji — bez paraliżowania codziennej pracy.
Windows 11 czy wymiana sprzętu — Twoje opcje w 2026 roku
Pierwszą rzeczą, którą chcesz wiedzieć: czy możesz przejść na Windows 11 na tym samym sprzęcie? Windows 11 wymaga:
- Procesora z listy obsługiwanych przez Microsoft (Intel 8. gen+ lub Ryzen 2000+)
- Modułu TPM 2.0 (wbudowanego lub w postaci chipa na płycie głównej)
- Minimum 4 GB RAM i 64 GB miejsca na dysku
- Trybu UEFI z włączonym Secure Boot
Jeśli Twój sprzęt te wymagania spełnia — migracja to kwestia kilku godzin i jest całkowicie uzasadniona finansowo. Jeśli nie — stoisz przed decyzją o wymianie sprzętu. Traktuj to jako inwestycję, nie koszt: nowy komputer z Windows 11 to co najmniej 3–5 lat wsparcia bezpieczeństwa, lepsza wydajność i mniejsze ryzyko przestojów.
Istnieje też opcja pośrednia: Extended Security Updates (ESU) od Microsoft, które przedłużają wsparcie dla Windows 10 do października 2026 roku. Ale to rozwiązanie tymczasowe, płatne, i nie rozwiązuje problemu fundamentalnego — za rok i tak stoisz przed tym samym wyborem, tylko z mniejszym budżetem.
Nie wiesz, od czego zacząć? Outsourcing IT dla firm pozwala zaplanować migrację bez angażowania wewnętrznych zasobów — audyt sprzętu, plan aktualizacji i wdrożenie w uzgodnionym terminie.
Co z danymi? Backup zanim cokolwiek zrobisz
Niezależnie od tego, czy decydujesz się na migrację do Windows 11, czy jeszcze "poczekasz" — jedna rzecz jest absolutnie konieczna już dziś: sprawdzona kopia zapasowa. Dlaczego? Bo jeśli do ataku doszło, a kopii zapasowej nie ma (lub jest przestarzała lub niesprawdzona), tracisz wszystko.
Statystyki są bezlitosne: według danych z 2025 roku, spośród firm dotkniętych ransomware, które nie miały aktualnej kopii zapasowej, ponad połowa nie wróciła do pełnej sprawności operacyjnej w ciągu 30 dni. Część z nich nie wróciła wcale.
Backup danych dla firm to fundament, bez którego żadna inna ochrona nie ma sensu. Zanim zrobisz cokolwiek innego — upewnij się, że Twoje dane są bezpieczne.
W praktyce widzimy to regularnie: firmy, które trafiają do nas po incydencie, w 9 na 10 przypadkach nie miały aktualnej, przetestowanej kopii zapasowej. Odtworzenie danych z pamięci taktycznej lub z częściowo zaszyfrowanego dysku to proces, który trwa dni — i kosztuje wielokrotnie więcej niż prewencja.
Działaj dziś — lista kontrolna dla Twojej firmy
Jeśli czytasz ten artykuł i używasz Windows 10, zrób te 4 rzeczy jeszcze dziś:
- Sprawdź, ile maszyn w firmie działa na Windows 10 — wejdź w Ustawienia → System → Informacje i sprawdź wersję systemu.
- Uruchom audyt podatności — ESET Patch Management lub inny skaner pokaże Ci, ile luk jest aktualnie otwartych na Twoich maszynach.
- Zrób lub zweryfikuj backup — sprawdź, kiedy ostatnio była wykonana kopia i czy można z niej odtworzyć dane.
- Zaplanuj migrację — nie czekaj na atak. Zaplanuj przejście na Windows 11 z wyprzedzeniem, z buforem czasowym i budżetem.
Jeśli potrzebujesz wsparcia na każdym z tych kroków — informatyk Częstochowa jest do dyspozycji.
Podsumowanie — czas działa na niekorzyść
Windows 10 był dobrym systemem. Przez 10 lat służył milionom użytkowników. Ale 14 października 2025 roku skończyło się jego życie jako bezpiecznej platformy — i żadna sentymentalna więź z "tym starym, sprawdzonym systemem" nie zmieni tego faktu.
552 luki bezpieczeństwa, które znaleźliśmy w systemach naszych klientów, to nie statystyka abstrakcyjna. To otwarte drzwi do Twoich danych, danych Twoich klientów i ciągłości działania Twojej firmy. Każdy dzień zwłoki to kolejny dzień ekspozycji.
Masz pytania? Chcesz wiedzieć, czy Twoja firma jest bezpieczna? Skontaktuj się z nami — przeprowadzimy audyt i powiemy Ci dokładnie, z czym masz do czynienia.